Savaşlarda yeni hedef veri merkezleri: CSIS şirketlere 20 soruluk risk testi hazırladı
Savaşta veri merkezleri ve özel şirketlerin güvenliğini inceleyen CSIS, 23 Ekim raporunda Körfez saldırılarını anlattı; yönetimlere 20 soruluk risk tablosu sundu.
- Savaşta veri merkezleri neden şirketlerin öncelikli risklerinden biri?
- CSIS’in raporunda İran’ın 29 teknoloji hedefi listesi de var
- Şirketler için hazırlanan 20 soruluk test neyi ölçüyor?
- Çalışanlar, siber güvenlik ve iş sürekliliği nasıl ele alınıyor?
- CSIS ABD yönetimine hangi önerileri yöneltiyor?
Savaşta veri merkezleri ile özel şirketlerin güvenliği, Washington merkezli Stratejik ve Uluslararası Araştırmalar Merkezinin (CSIS) yeni raporunda ele alındı. 23 Ekim 2026’da yayımlanan “No Front Lines” araştırması, geleneksel savunma sanayisinin dışındaki işletmelerin de savaş sırasında doğrudan tehditlerle karşılaşabildiğini ortaya koyuyor. Emily Harding, Julia Dickson ve Aosheng Pusztaszeri’nin hazırladığı çalışma, Körfez’de Mart ve Nisan aylarında yaşanan olayları örnek alarak şirket yönetimleri için bir karar yöntemi öneriyor.
CSIS raporunda İran’ın Körfez ülkelerindeki askerî üslerle birlikte bulut bilişim altyapılarını da tehdit ettiği anlatılıyor. Araştırmacılar, ABD merkezli teknoloji şirketlerinin yürüttüğü sivil hizmetlerin orduların kullandığı ağlarla aynı altyapıya dayanabilmesini güvenlik kararlarının temel sorunlarından biri olarak inceliyor. Çalışmanın tarihi 23 Ekim; Birleşik Arap Emirlikleri (BAE) ve Bahreyn’deki veri merkezi olayları ise Mart 2026’da meydana geldi.
Savaşta veri merkezleri neden şirketlerin öncelikli risklerinden biri?
Savaşta veri merkezleri bankacılık işlemlerini ve çevrim içi tüketici hizmetlerini desteklemeyi sürdürüyor. Aynı ağlar, askerî sistemlerin gereksindiği haberleşme ve bilgi akışını da taşıyabiliyor. Bulut üzerindeki dosyalar başka bölgelere taşınabilse de sunucuların bulunduğu fiziksel tesislerin taşınması çok daha güç. Araştırmacılar şirketlere önce personelin güvenliği için gereken önlemleri, ardından fiziksel tesisin nasıl korunacağını hesaplamalarını öneriyor. Hizmetin hangi koşullarda devam edebileceği için ayrıca bir plan isteniyor.
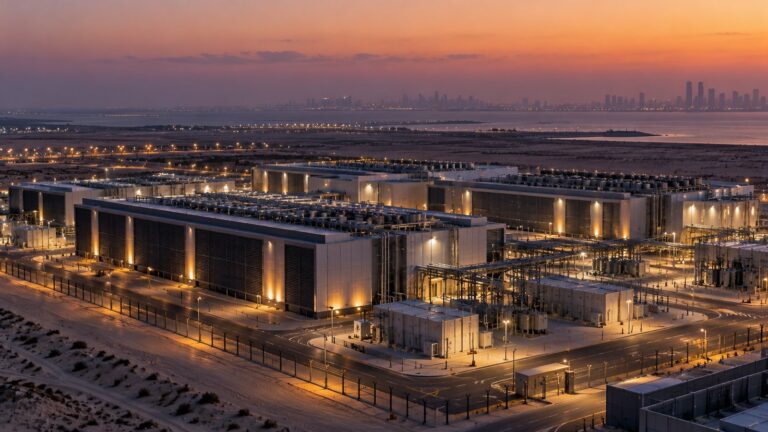
CSIS’nin 51 sayfalık tam raporunun İran savaşıyla ilgili ekinde Mart başındaki saldırıların bilançosu var. BAE’de iki Amazon Web Services (AWS) veri merkezi doğrudan vuruldu. Bahreyn’deki üçüncü tesis, yakınındaki saldırının etkisiyle hasar aldı. Araştırma, hasarın sunucu hizmetlerini aşarak bölgedeki bankacılık ve haberleşme işlemlerine yansıdığını aktarıyor.
Bağımsız haber ajansı Reuters’ın 2 Mart tarihli haberinde AWS’nin BAE’de iki tesisinin doğrudan isabet aldığını, Bahreyn’de ise yakındaki saldırının tesiste fiziksel hasara neden olduğunu açıkladığı kaydedildi. Elektrik kesintileri, yangın ve söndürme çalışmalarındaki su hasarı nedeniyle hizmetlerin yeniden başlaması uzadı. Reuters, aynı dönemde bazı finans kuruluşlarının hizmet kesintisi bildirdiğini de aktardı.
CSIS’in raporunda İran’ın 29 teknoloji hedefi listesi de var
Araştırmacıların incelediği başka bir kayıt 11 Mart 2026 tarihli. CSIS’ye göre Devrim Muhafızlarıyla ilişkili bir yayın organı Bahreyn, İsrail, Katar ve BAE’deki 29 teknoloji hedefinden söz eden bir liste paylaştı. Listede AWS, Microsoft, IBM, Google, Palantir, Nvidia ve Oracle’a ait tesislerin adları geçiyor. Bu 29 hedef, CSIS’nin 11 Mart tarihli tehdide ilişkin derlediği listede bulunuyor.
Aynı ekte, 11 Mart’ta Tahran’daki Bank Sepah veri merkezinin vurulması da ele alınıyor. CSIS, saldırıyı muhtemelen İsrail tarafından gerçekleştirilen bir operasyon olarak değerlendiriyor. Bu merkezde İran ordusu ile Devrim Muhafızlarının maaş kayıtlarının tutulduğunu ve ödeme işlemlerinde aksamalar yaşandığını aktarıyor.
Bölgedeki olayları takip eden Associated Press’in 3 Mart haberinde Amazon’un BAE’deki iki merkezine doğrudan isabet edildiğini, Bahreyn’deki üçüncü tesisin yakındaki patlamadan etkilendiğini doğrulayan şirket açıklaması aktarıldı. The National gazetesi de Mart ayındaki kesintilerin finans kuruluşları ile bulut müşterilerine yansımasını ve AWS’nin alternatif bölgelere geçiş tavsiyesini haberleştirdi.
Şirketler için hazırlanan 20 soruluk test neyi ölçüyor?
CSIS’nin 23 Ekim çalışmasının yeni yönü, savaşta veri merkezleri için yaşanan tehditleri yöneticilerin kullanabileceği bir karar sistemine dönüştürmesi. Beş aşamalı yöntemin ilkinde şirketlerin çalışanlarının nerede olduğunu, hangi binalara ve dijital varlıklara sahip bulunduğunu, olası tahliye seçeneklerini ve çatışmadan etkilenen ülkelerdeki gelir paylarını belirlemesi isteniyor.
İkinci aşamada yönetim kurulu ile hissedarların beklentileri ele alınıyor. Çalışma, faaliyetin durdurulmasının çalışanlar üzerindeki etkisine de bakılmasını istiyor. Müşteriler ile kurum itibarına ilişkin sonuçlar ayrı ele alınıyor. Bu bölüm doğrudan maddi hasar hesabının dışındaki karar unsurlarını kapsıyor.
Savaşta veri merkezleri gibi sabit altyapıların riskini ölçmek için hazırlanan üçüncü aşama tablosunda 20 evet-hayır sorusu bulunuyor. Bazı sorular fiziksel tehditleri ve kayıp ihtimalini ölçüyor; diğerleri yaptırım kurallarına uyumu veya kurumsal itibarı sorguluyor. CSIS, 15’ten fazla evet yanıtını çok yüksek risk kategorisine yerleştiriyor. CSIS’nin bu tablosu, şirket yönetimlerinin kendi koşullarına göre dolduracağı bir risk değerlendirme aracı olarak tasarlandı.
Dördüncü adımda şirket belirli ülkelerde kalmayı ya da çekilmeyi değerlendiriyor. Savunma faaliyetlerini ayrı bir birime taşıma seçeneği de bu aşamada tartışılıyor. Beşinci adımda yönetim kurulu seçtiği planı yeniden sınıyor. Önlemlerin maliyetini hesaplayıp hangi durumda başarısız olabileceğini tartışıyor. CSIS, şirketlerin büyüklüğüne ve bölgedeki faaliyetlerine göre farklı kararlar verebileceğini yazıyor.
Çalışanlar, siber güvenlik ve iş sürekliliği nasıl ele alınıyor?
Savaşta veri merkezleri hakkında alınan kararlar yalnız tehlike altındaki bina sayısına dayanmıyor. Yönetimlerden yurt dışında çalışan personelin tahliye imkânlarını, veri yedeklerinin tutulduğu yerleri ve fikrî mülkiyetin korunmasını da incelemeleri isteniyor. Yönetim kurulları çatışma bölgesindeki gelir payını ve yaptırım yükümlülüklerini de hesaba katıyor.
Raporda siber saldırı ve tedarik zinciri kesintilerinin mali sonuçlarla itibar kaybını birlikte doğurabileceği anlatılıyor. Yazarlar, kritik yazılım bağımlılıklarının taranması, güvenlik açıklarının giderilmesi ve kriz planlarının güncellenmesi gibi önlemleri değerlendiriyor. Bazı analiz adımlarında yapay zekâ destekli araçlar için örnek istemler de sunuluyor; işletmeye ait gizli bilgilerin korunması amacıyla kurum içi ortamların tercih edilmesi öneriliyor.
Dijital altyapının savaşla ilişkisi, Transit Haber’in daha önce yayımladığı Çin araştırma gemilerinin denizaltı internet kablolarına yakın faaliyetlerine ilişkin CSIS incelemesinde de ele alınmıştı. O haber deniz altındaki fiziksel iletişim hatlarına odaklanıyordu. Yeni CSIS raporuysa işletmelerin tesis güvenliğini ve ağ hizmetlerini sürdürme seçeneklerini yönetim kurulu kararları üzerinden ele alıyor.
Avrupa’daki başka bir risk alanını savunma şirketi yöneticilerine yönelik Rusya kaynaklı tehditler hakkındaki haber oluşturuyor. CSIS’nin yeni çalışması, şirketlerin personel güvenliğiyle birlikte dijital hizmet ve gelir kaybını da hesaplaması için somut sorular içeriyor. Denizaltı fiber kablolarının gemi hareketlerini algılamasına ilişkin çalışma ise sivil iletişim altyapısının güvenlik alanındaki kullanımına ayrı bir teknik örnek sunuyor.
CSIS ABD yönetimine hangi önerileri yöneltiyor?
Savaşta veri merkezleri ve diğer sivil şirket altyapılarına yönelik riskler, raporun ABD Başkanı için hazırladığı örnek ulusal güvenlik notunda da ele alınıyor. Burada federal yönetimin, çatışma bölgelerinde hizmet veren Amerikan şirketlerine yönelik riskleri önceden değerlendirmesi, şirketlerin hangi tür destek bekleyebileceğini açıklığa kavuşturması ve kamu politikasıyla özel sektör kararlarının ilişkisini gözetmesi öneriliyor.
CSIS’ye göre hükûmetler savaş sırasında özel şirketlerden teknoloji ve hizmet desteği isteyebiliyor. Şirketlerin fiziksel korunması için hangi istihbaratın paylaşılacağı ve diplomatik desteğin nasıl sağlanacağı ise kimi durumlarda belirsiz kalıyor. Araştırmacıların sunduğu örnek karar notu, Beyaz Sarayın değerlendirmesi için tasarlanmış bir politika önerisi. Rapor, şirket yönetimlerine de aynı riskleri kendi çalışan ve müşterileri açısından hesaplamalarını tavsiye ediyor.
“No Front Lines: A Decision Guide for Companies Caught in Conflict” başlıklı rapor, CSIS’nin İstihbarat, Ulusal Güvenlik ve Teknoloji Programı tarafından Futures Lab’in desteğiyle hazırlandı. Emily Harding, Julia Dickson ve Aosheng Pusztaszeri’nin 23 Ekim 2026 tarihli çalışmasında, Kızılhaç Uluslararası Komitesinin katkıda bulunduğu yuvarlak masa görüşmelerinden, savaş senaryosu çalışmalarından ve Ukrayna ile İran örneklerinden yararlanıldı.
Kaynaklar
- CSIS — No Front Lines: A Decision Guide for Companies Caught in Conflict, Harding, Dickson, Pusztaszeri, 23 Ekim 2026
- CSIS / rapor PDF — No Front Lines, 51 sayfalık tam rapor; Appendix 3 Iran War
- Reuters — Amazon cloud unit’s data centers in UAE, Bahrain damaged in drone strikes, 2 Mart 2026
- Associated Press — Iranian strikes on Amazon data centers highlight industry’s vulnerability, 3 Mart 2026
- The National — Drone strikes damage Amazon data centres in UAE and Bahrain, 3 Mart 2026
WhatsApp kanalımızda yalnızca önemli uyarıları, Telegram kanalımızda ise tüm haber akışını paylaşıyoruz.
Kısa alıntılar; içerik değiştirilmeden, “Transit Haber” kaynak olarak belirtilerek ve bu habere aktif bağlantı verilerek kullanılabilir. İçeriğin tamamının izinsiz yeniden yayımlanmasına izin verilmez.
Sıradaki haber
Fidan dört ülkeli Doğu Akdeniz masası önerdi: Yunanistan listede yokHaber otomatik yüklenemezse normal bağlantısından okuyabilirsiniz.
Haber yükleniyor…